Blog / Español
Tu IA puede modificar producción. ¿Quién decidió que debía hacerlo?
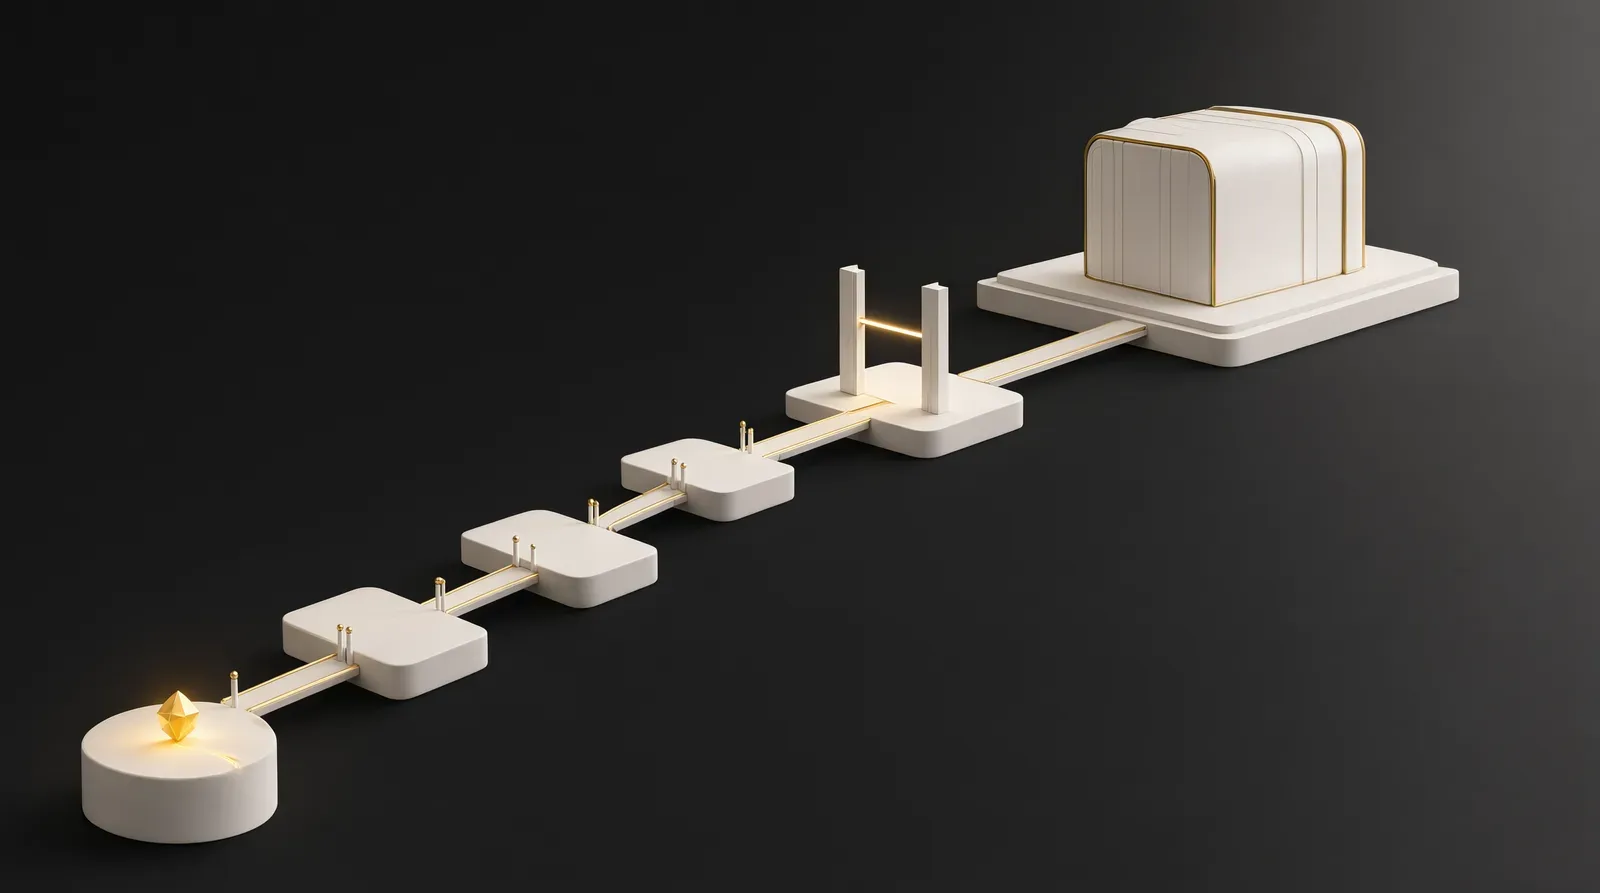
Tu agente corrige un fallo, ejecuta pruebas y anuncia que ha terminado.
Después descubres que también ha cambiado una configuración de despliegue.
La pregunta crítica nunca fue solo si podía resolver la tarea. Era cuánta autoridad necesitaba para hacerlo.
Cuanto más rápido trabaja el agente, más valioso resulta definir sus límites antes de la ejecución.
Empieza por una escala de permisos
Este es un modelo práctico para que tu equipo lo adapte. Cada nivel requiere su propio alcance; completar uno no autoriza automáticamente el siguiente.
| Nivel | Trabajo permitido | Aprobación y recuperación |
|---|---|---|
| Lectura | Examinar repositorios y documentación seleccionados, con acceso limitado y temporal cuando sea necesario. | Aprobar el alcance; registrar accesos; revocarlos al terminar. |
| Edición local | Modificar archivos en una rama o espacio aislado, sin credenciales de producción. | Aprobar la tarea; revisar el diff; descartar cambios no deseados. |
| Pruebas | Ejecutar comprobaciones aprobadas en un entorno aislado, con datos sintéticos y red restringida. | Aprobar la política de comandos; guardar resultados; restablecer el entorno. |
| Apertura de PR | Proponer un cambio con credenciales limitadas al repositorio necesario. | Aprobar el envío; conservar diff y pruebas; cerrar o revisar la propuesta. |
| Preproducción | Validar el cambio en un despliegue aislado, con credenciales temporales. | Aprobar el despliegue; registrar acciones; restaurar la versión o los datos de prueba. |
| Producción | Ejecutar una operación específica y revisada, con privilegios de duración limitada. | Exigir aprobación en el momento de la acción, supervisión y un plan de recuperación probado. |
Una migración de base de datos puede requerir restauración o una corrección posterior, en lugar de una simple reversión del código. Hay que preverlo antes de actuar.
El modelo parte de que los controles de ejecución deben existir fuera del propio juicio del agente. La guía de seguridad de agentes de OWASP recomienda comprobar de forma independiente el alcance, los privilegios y la aprobación.
La arquitectura da sentido al límite
“Permitir acceso al repositorio” dice poco sobre las consecuencias para el negocio.
¿Qué servicio procesa pagos? ¿Qué base de datos guarda información de clientes? ¿Qué dependencia hace que un cambio local afecte a otros tres sistemas?
ArchGenerator.com ayuda a convertir esas preguntas en contexto arquitectónico. Analiza código existente, estructuras de bases de datos e infraestructura, aportando evidencias y cuestiones pendientes a las decisiones del equipo.
El descubrimiento de producto, las especificaciones y la arquitectura quedan organizados en ArchGenerator.com. Tu equipo conserva su IA de programación preferida para implementar.
Utiliza ese contexto para definir el cambio, los criterios de aceptación, los sistemas afectados y las decisiones que requieren revisión humana. Aplica los permisos en el entorno de programación y las herramientas de despliegue.
Define mejor la tarea antes de ampliar la autonomía
En el próximo encargo, registra el resultado esperado, los sistemas permitidos, las acciones prohibidas, las aprobaciones y quién se encargará de la recuperación.
Si las respuestas son vagas, el agente necesita un encargo más claro.
Prueba ArchGenerator.com con un cambio que atraviese servicios o bases de datos. Entiende qué afecta antes de decidir hasta dónde puede llegar tu IA de programación.